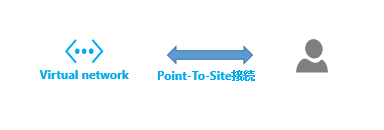
Azure 仮想ネットワーク Point-to-Site接続とは
Point-to-Site接続はVPNデバイスを利用せずにそれぞれのコンピュータ間やAzure 仮想ネットワークでVPN接続が出来ます。
Windows VPNクライアントを利用してAzure 仮想ネットワークにトンネリングする形になります。
Azure 仮想ネットワーク Point-To-Site接続の作成
仮想ネットワークを立ち上げてみます。
1.仮想ネットワークの作成
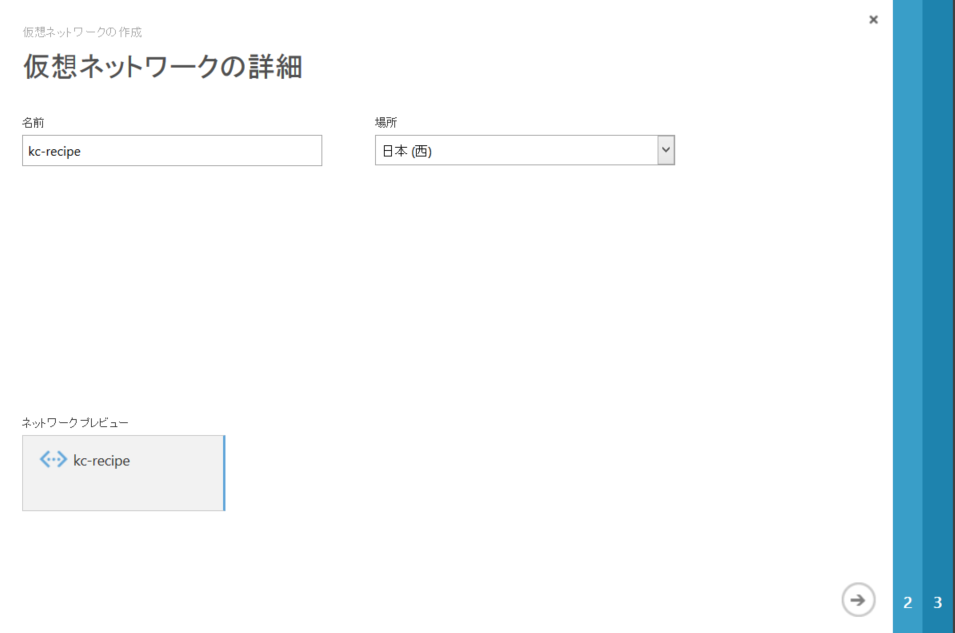
仮想ネットワークを作成します。
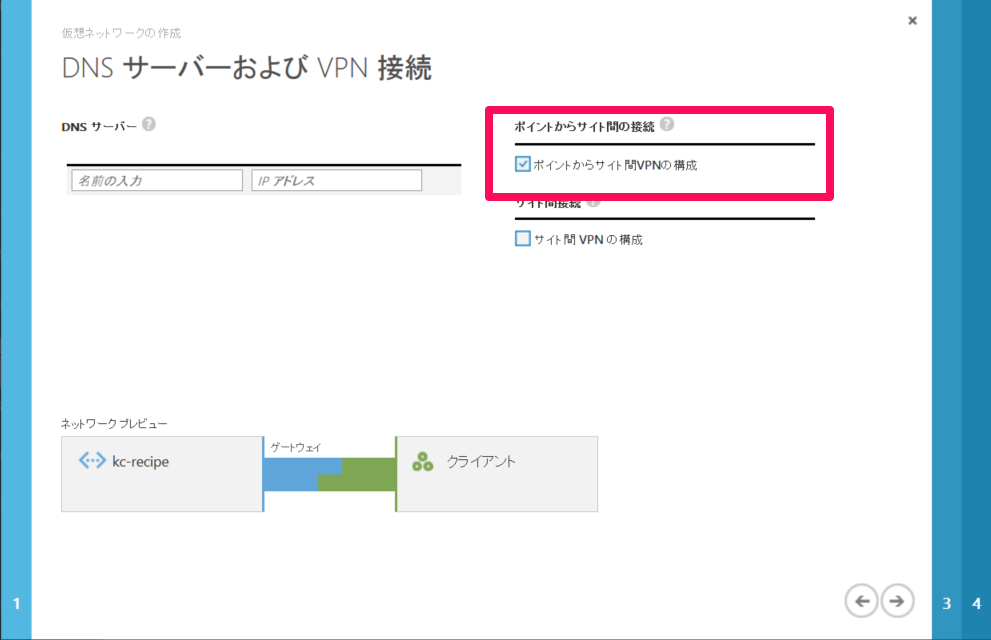
「DNSサーバおよびVPN接続」にて「ポイントからサイト間VPNの構成」をチェックします。
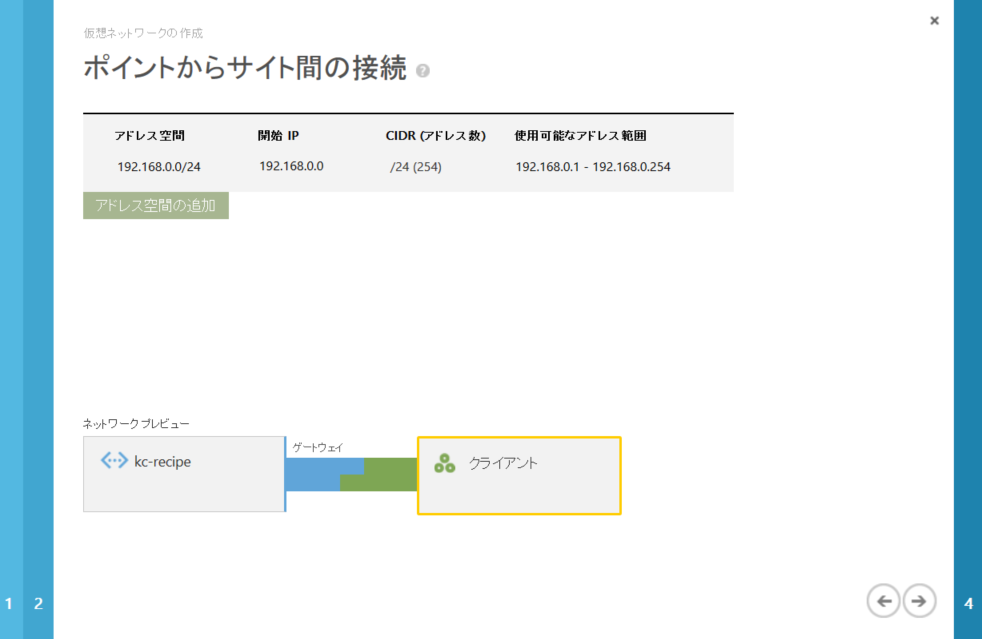
ポイントからサイト間の接続の設定をしていきます。
クライアント側のアドレス空間を設定します。
クライアントはこの範囲の IP アドレスを受け取ります。
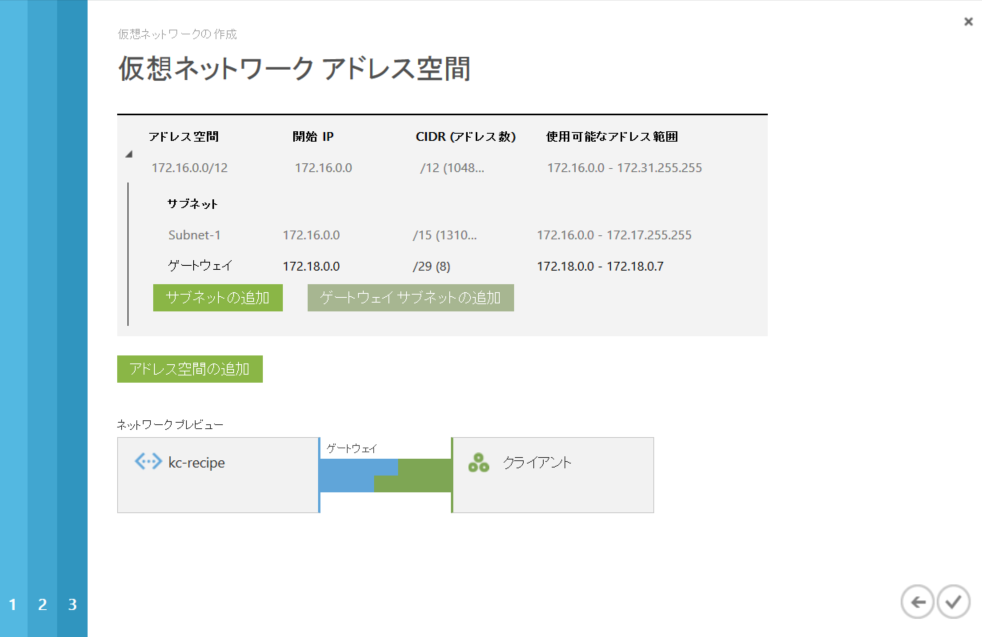
続いて仮想ネットワーク側のアドレス空間を設定します。
ゲートウェイサブネットも設定します。
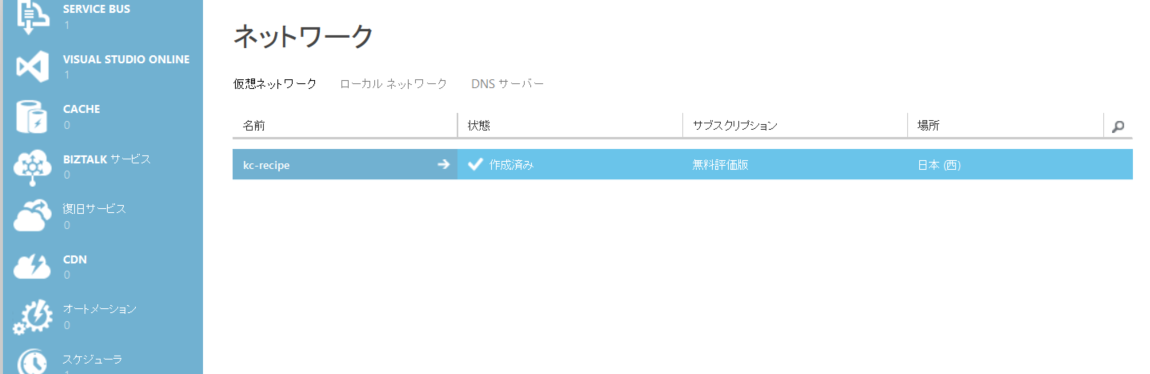
作成された一覧から該当の仮想ネットワークを選択します。
ダッシュボードから「ゲートウェイの作成」を行います。
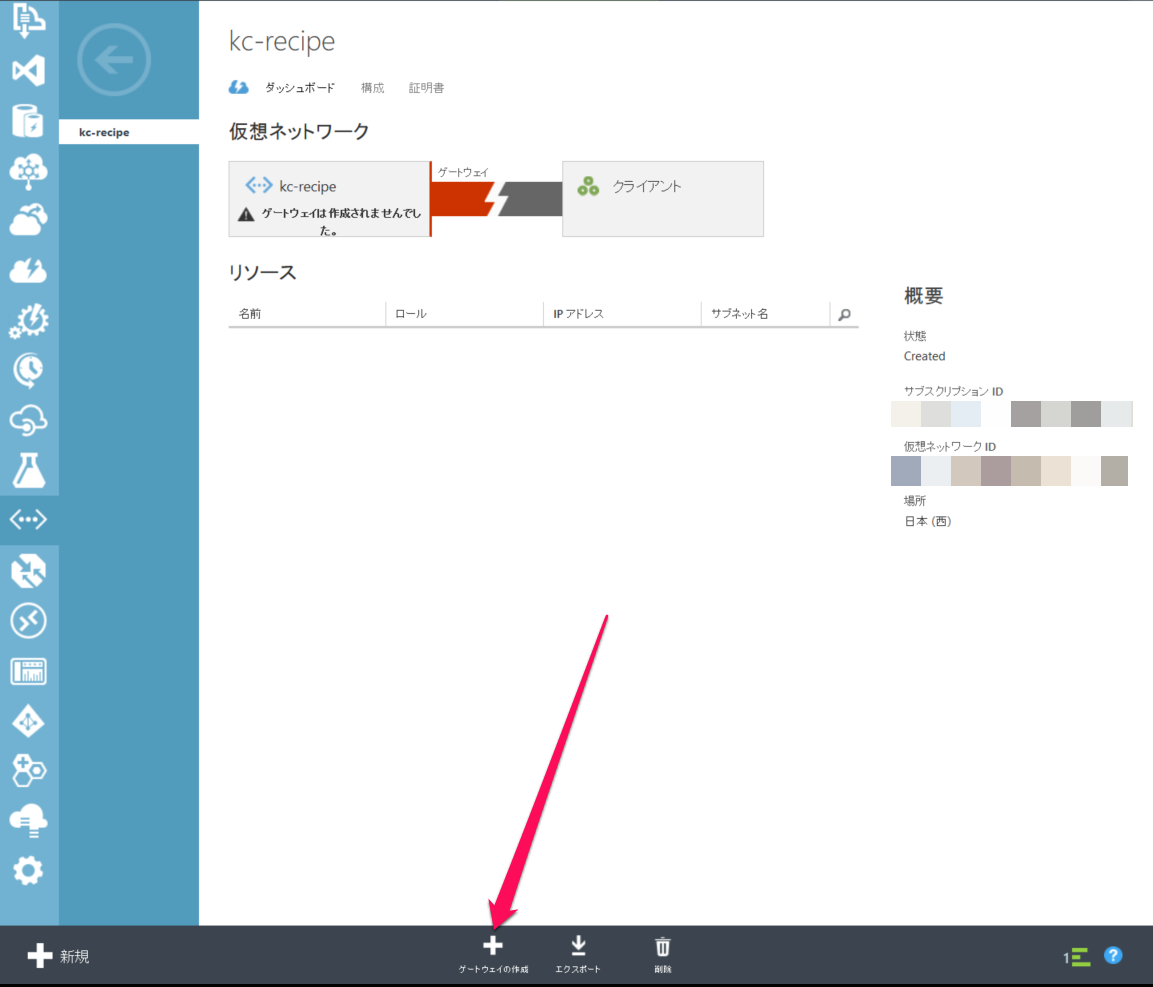
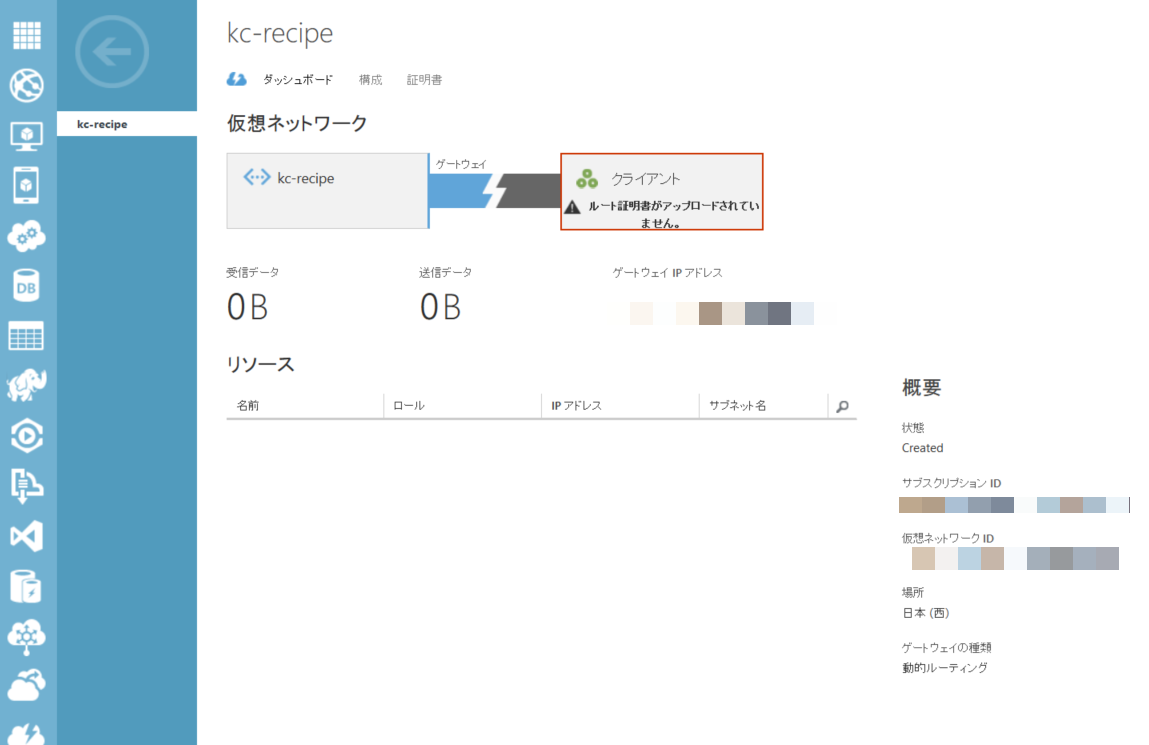
問題なければ次のように「ルート証明書がアップされていません」となります。
続いてルート証明書を登録します。
今回は「Windows SDK」を利用して発行した物を登録します。
自己ルート証明書を発行します。
makecert -sky exchange -r -n "CN=DevRoot" -pe -a sha1 -len 2048 -ss My "DevRoot.cer"
DevRoot.cerが発行されるので、Azureに登録します。
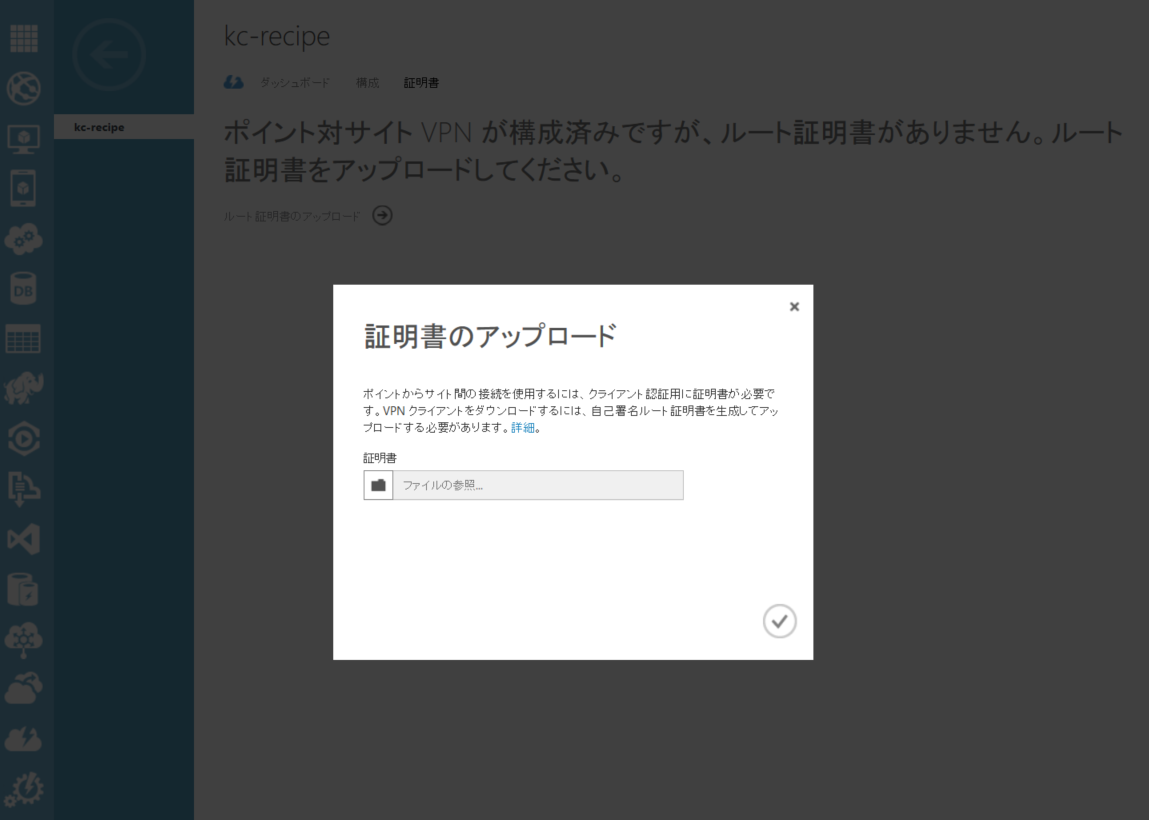
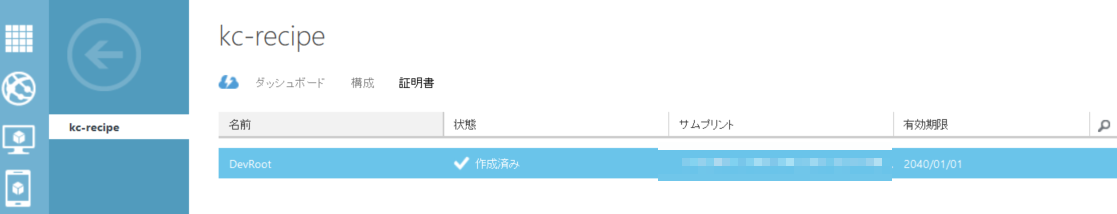
これでAzure側は完了です。
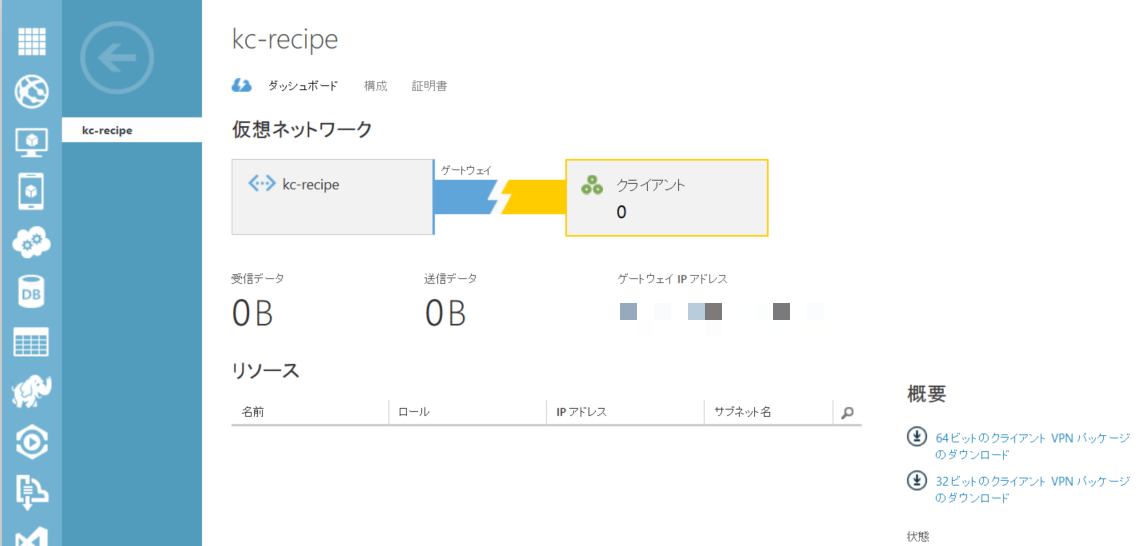
続いてクライアント証明書を作成します。
makecert.exe -n "CN=DevClient" -pe -sky exchange -m 96 -ss My -in "DevRoot" -is my -a sha1
作成後に「certmgr.msc」を利用して秘密鍵を含んだ状態でエクスポートします。
接続元のコンピュータでエクスポートされたファイルをインポートします。
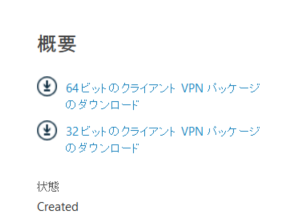
次に「VPNクライアントパッケージ」をインストールします。
仮想ネットワークと同じ名前のVPNが出来ているので、実行します。
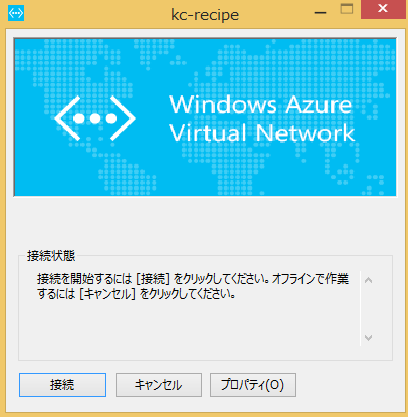
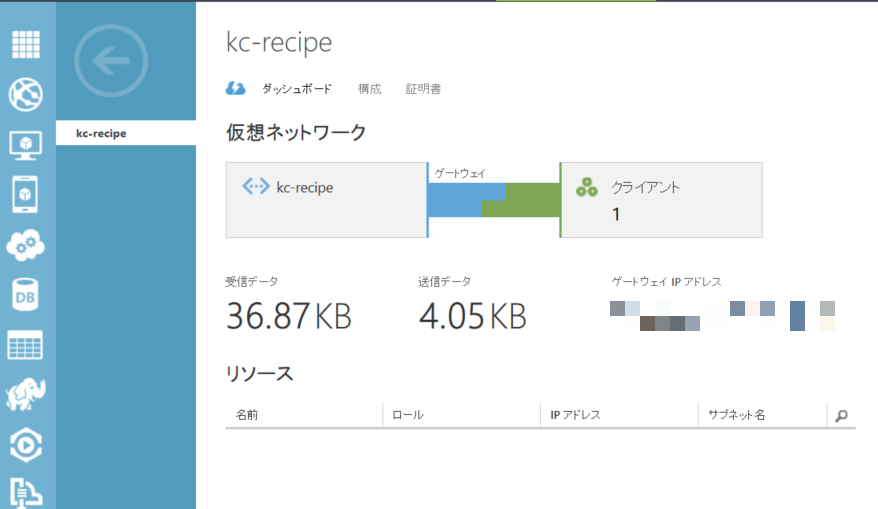
接続が成功すれば次のようになります。