1.VPNデバイス構成スクリプトの実行
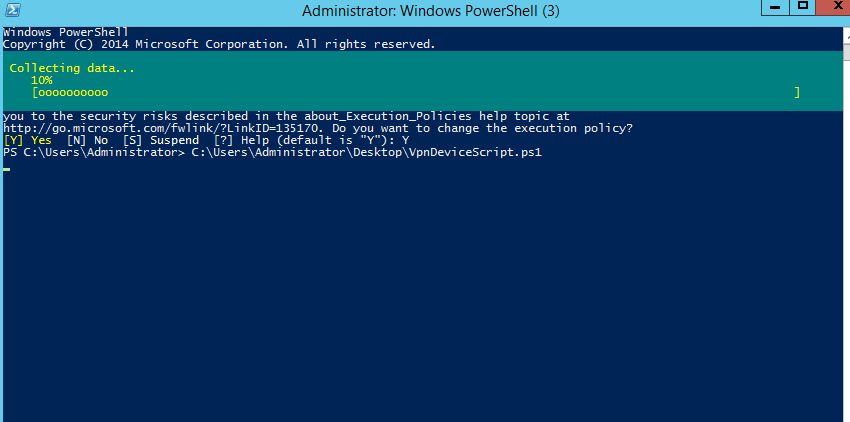
取得したVPNデバイス構成スクリプトをインスタンスで実行します。
Windows PowerShell コンソールで以下コマンドを実行してからスクリプトを実行します。
Set-ExecutionPolicy Unrestricted
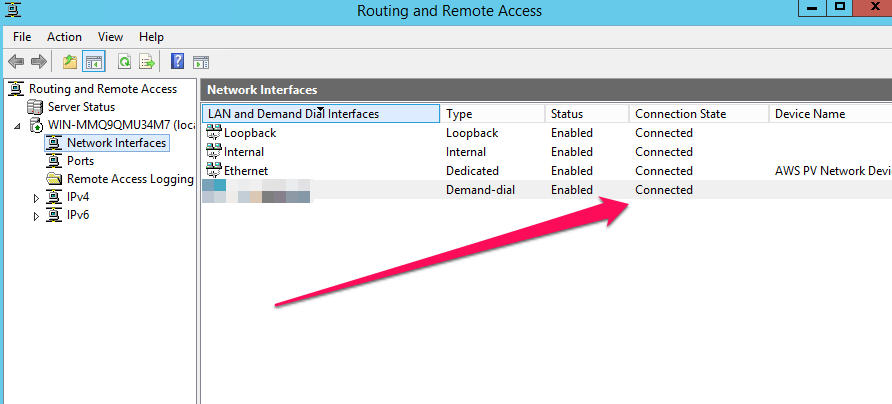
「ルーティングとリモートアクセス」を起動して確認してみます。
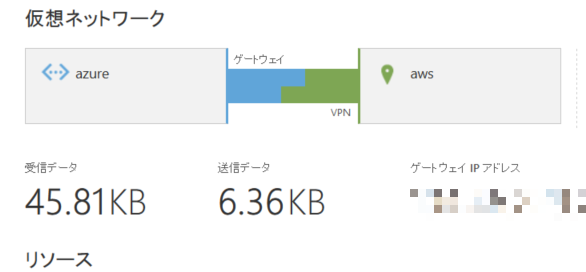
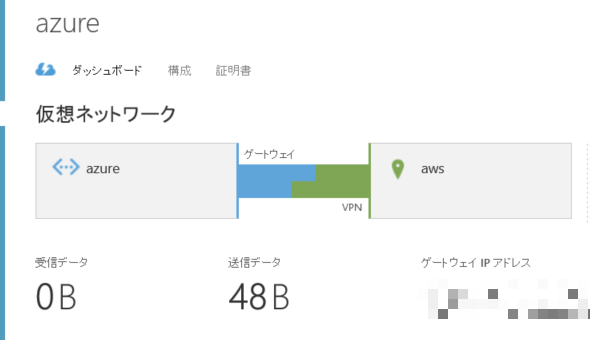
Azureポータルでも確認してみます。
インスタンスから対向ゲートウェイに対してpingで確認してみます。

AWS側のルーティング設定を行います。
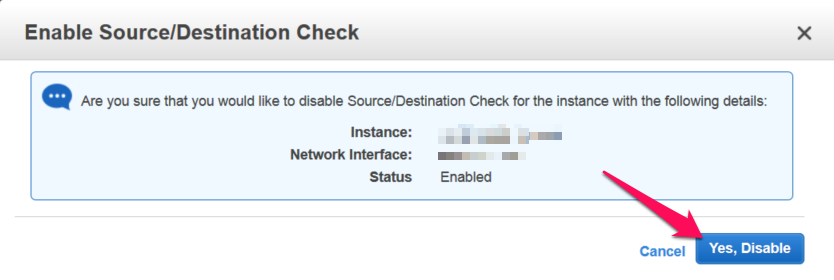
先ずはインスタンスで「Source/Destination Check」をDisabledに変更します。
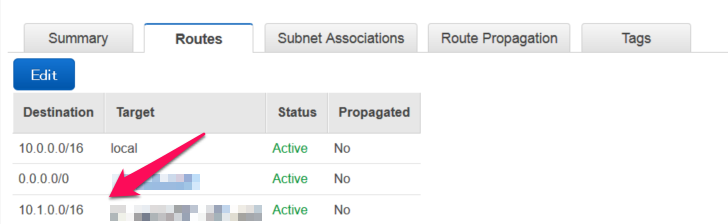
次に該当のVPCのRouteTableでAzure(10.1.0.0/16)へのアクセスをルーティングサーバに向けます。
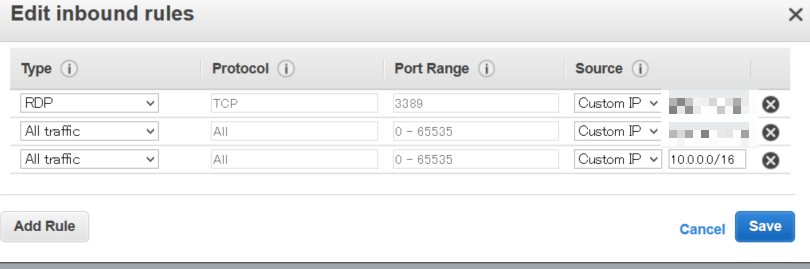
また、ルーティングサーバでVPC内部からのアクセスを許可しておきます。
それでは確認してみます。
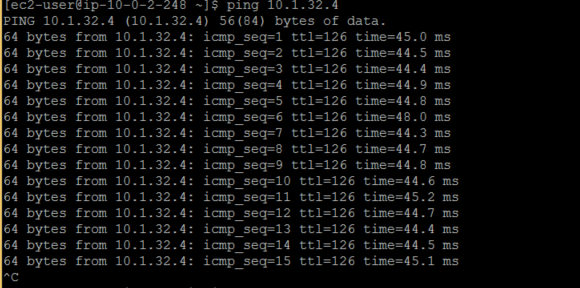
VPC内部の別インスタンスから対向ゲートウェイにpingをうってみます。
Azureポータルでもデータ送受信が更新されています。